Ötvenfokos hűtők, kidobott élelmiszerek: egyetlen éjszaka alatt több száz francia áruházat ért kibertámadás

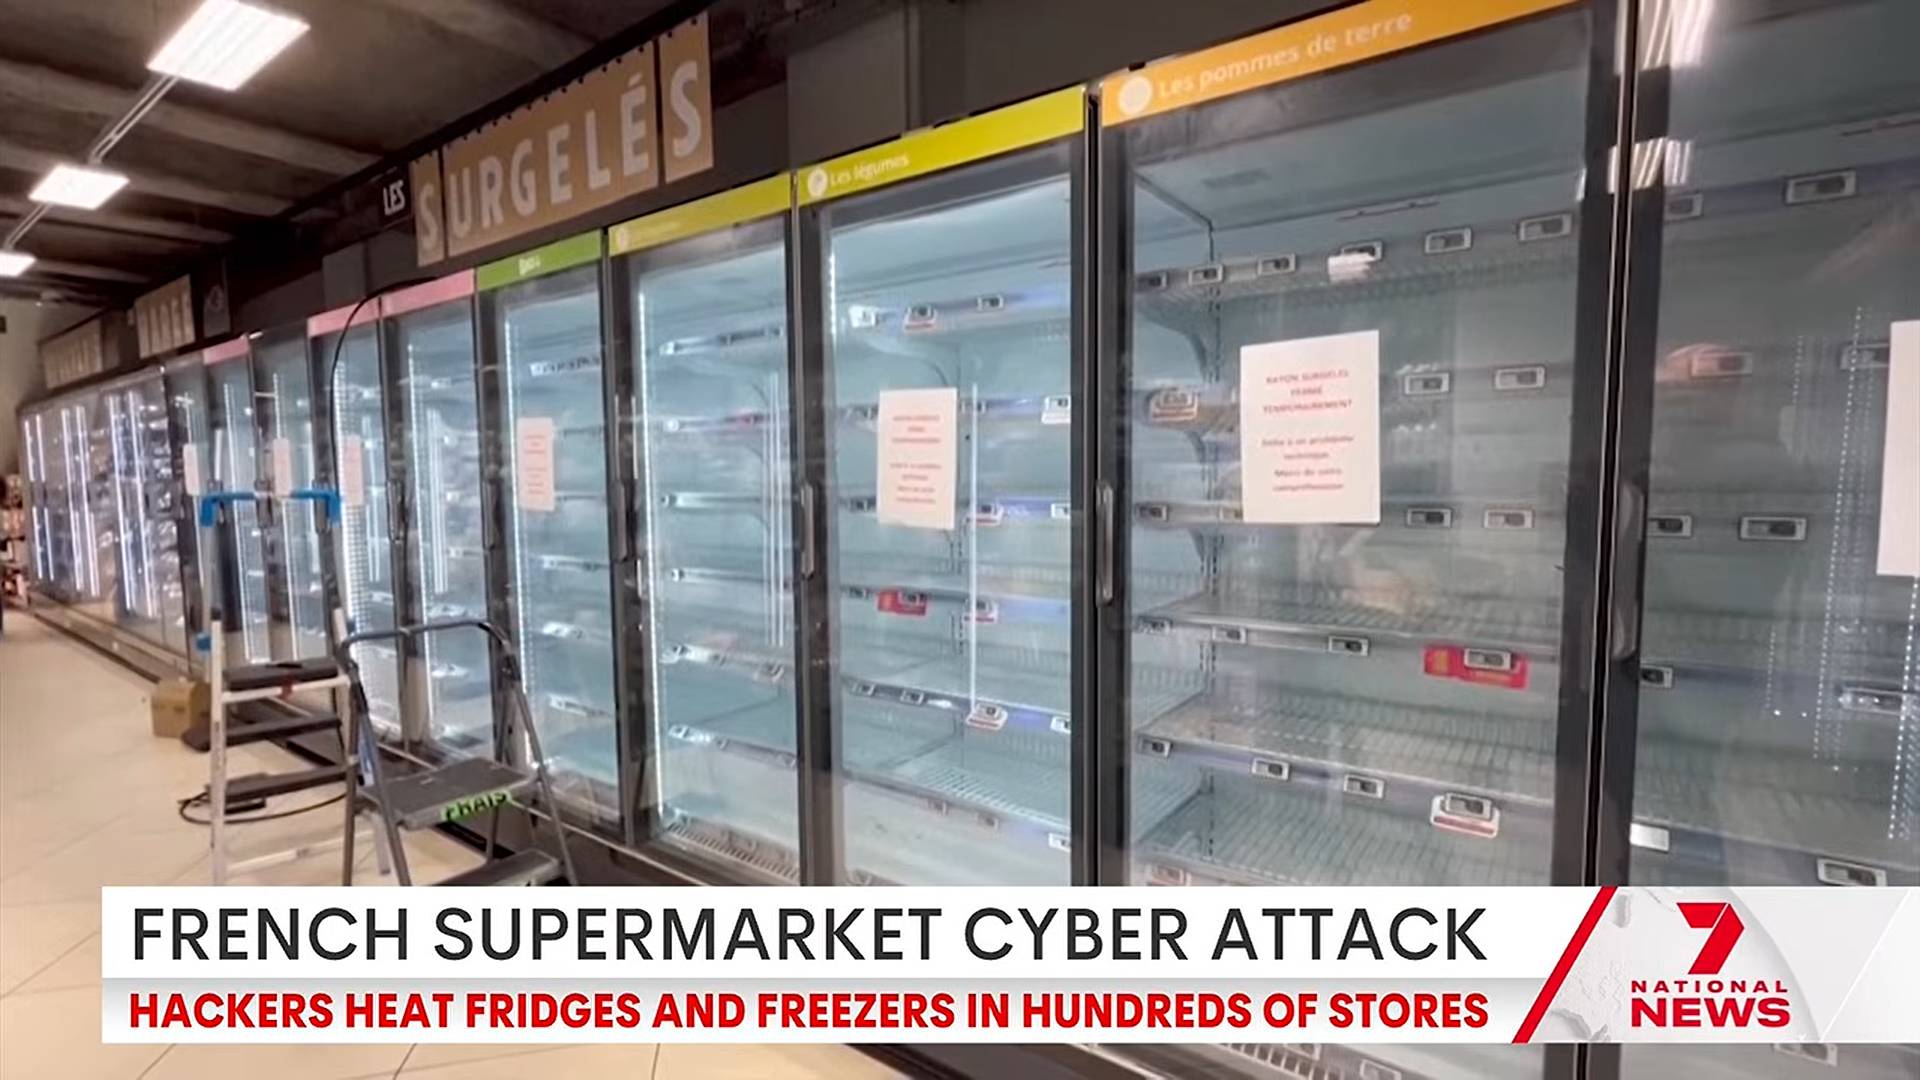
Vasárnap éjjel támadók vették célba francia üzletek hűtőrendszereit. Egyes berendezések órákon át ötven fokra melegedtek, az érintett élelmiszereket ki kellett dobni. A kárra már tízmillió eurós nagyságrendű becslés is elhangzott.
Több száz francia szupermarket hűtőit és fagyasztóit érte kibertámadás október 11-ről 12-re virradó éjjel. A Reuters úgy tudja, az Intermarché tulajdonosa, a Les Mousquetaires körülbelül 150 üzlet érintettségét közölte, a Carrefour pedig 80 üzletről számolt be. A Monoprix és a Coopérative U hálózatában is jelentkeztek problémák. Egyes Intermarché-üzletekben hat órán át 50 Celsius-fokra emelkedett a berendezések hőmérséklete. Az érintett árut az egészségügyi kockázatok kizárása érdekében eltávolították.
A hűtők saját funkcióját fordították az áruházak ellen
A támadók a hűtés vezérlésébe avatkoztak be, és a berendezések beépített leolvasztási funkcióját aktiválták. A Cooling Post szaklap szerint a rendszereket folyamatos leolvasztási ciklusba kényszerítették, ami a hőmérséklet emelkedéséhez és friss, illetve fagyasztott élelmiszerek elvesztéséhez vezetett.
A Danfoss a szaklapnak megerősítette, hogy kapcsolatban áll a támadás által érintett francia ügyfeleivel. A gyártó közlése szerint az érintett vezérlők többsége régi, már nem támogatott termék volt, vagy elavult firmware-rel működött. Vagyis a berendezések vezérlőszoftvere nem mindenütt rendelkezett a rendelkezésre álló frissítésekkel.
Bóka János a telefonüggyel szívta Magyar Péter vérét: túl sok a mobiltelefon, túl közel a Duna
Olvass tovább...
A BleepingComputernek az Intermarché szóvivője azt mondta: a hűtőrendszereket kezelő szolgáltatót érintő kibertámadás után egyes friss és fagyasztott árut tároló hűtőpultok működésképtelenné váltak. Az Intermarché és a Netto intézkedett, hogy a termékeket a lehető leggyorsabban eltávolítsák ezekből a berendezésekből. A szóvivő ekkor még nem tudott pontos üzletlistát adni.
A délnyugat-franciaországi Gradignan egyik Intermarché-üzletének tulajdonosa, Charles Dezon a Le Monde-nak arról beszélt, hogy a támadás feltehetően este tizenegy körül kezdődött
A problémát azonban csak hajnali négykor vették észre, amikor a szállító vizet talált a raktárban. A hűtőkamrában 50 fok alakult ki, és működésbe lépett a sprinkler.
Dezon 21 ezer eurós, beszerzési áron számolt árukárról számolt be. A lap szerint a támadók a leolvasztási ciklus időtartamát is meghosszabbították. Haguenau egyik érintett üzlete délelőtt zárva maradt, miközben kiürítették a polcokat.
Egy vezérlőn keresztül egész hűtőrendszerhez lehet hozzáférni
A támadásban érintettként megnevezett Danfoss-vezérlők feladatát a Claroty biztonsági kutatóinak vizsgálata mutatja be. Az AK-SM 800A egy olyan központi rendszer, amely több hűtőberendezés működését hangolja össze. Webes kezelőfelületén keresztül ellenőrizhetők a hűtőkörök, módosíthatók a hőmérsékleti határértékek és az üzemidők, valamint áttekinthetők a korábbi riasztások.
A távoli hozzáférés lehetővé teszi, hogy a szakemberek helyszíni kiszállás nélkül végezzenek karbantartást. Ugyanez a felület azonban támadási ponttá válhat, ha megfelelő védelem nélkül elérhető az interneten.
A Claroty kutatói több sérülékenységet azonosítottak ezen a platformon, köztük a szokásos bejelentkezési ellenőrzés megkerülését és távoli kódfuttatást lehetővé tevő hibákat. A problémákat jelezték a Danfossnak, amely javításokat adott ki. A korábban feltárt hibák létezése önmagában még nem bizonyítja, hogy a mostani támadók pontosan melyiket használták ki.
Elavult berendezések is működtek az üzletekben
A Danfoss a Cooling Postnak két régebbi termékcsaládot is megnevezett az érintettek között: az AK-SM800 támogatási életciklusa 2021-ben ért véget, az AK-SC355 rendszereket pedig 2016-ban vezették ki. Ezek már nem kapnak szoftveres és biztonsági frissítéseket.
„Nekem aztán k*rvára mindegy” - Gigadrámával debütált A Kísértés: már az első este sírva fakadtak a lányok
Olvass tovább...
A gyártó szerint a jelenlegi AK-SM800A rendszerek közül is érintettek voltak olyanok, amelyek régi firmware-rel működtek. A vállalat korábban is a támogatott eszközök frissítését és az elavult rendszerek cseréjét javasolta.
Most az ügyfelekkel együtt dolgozik a védelem megerősítésén. A közölt intézkedések között szerepel a firmware frissítése, ahol erre van lehetőség, a hálózati védelem javítása és a berendezések közvetlen internetes elérhetőségének megszüntetése.
A hatóságok az élelmiszerveszteséget és a tűzeseteket is vizsgálják
A párizsi ügyészség az AFP-nek megerősítette, hogy vizsgálatot indított a több nagy élelmiszer-kereskedelmi lánc hűtőit érintő támadás miatt. A nyomozás célja az áldozatok azonosítása, valamint annak megállapítása, hogyan függnek össze a támadással a jelentett élelmiszerveszteségek és tűzesetek. Dominique Schelcher, a Coopérative U vezetője rendkívül súlyosnak és példátlannak nevezte az élelmiszerek megőrzéséhez szükséges berendezések elleni támadást. Közlése szerint az üzletek csapatai hűtéstechnikai szakemberekkel dolgoznak a helyzet rendezésén.